
/NÁVODY
Přehled
Co připojení přes PrivateLink dělá, kdo staví kterou část a co si obě strany předávají.
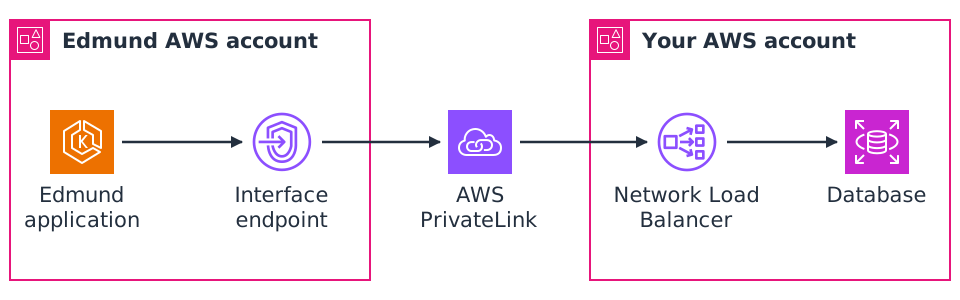
Edmund čte databázi v AWS účtu zákazníka přes AWS PrivateLink. Zákazník zpřístupní jeden port databáze jako endpoint service. Edmund se k němu připojuje ze své vlastní AWS sítě.
Provoz zůstává uvnitř AWS. Obě sítě se nikdy nespojují, takže se jejich rozsahy adres smějí překrývat. Edmund dosáhne jen na zpřístupněný port a spojení lze navázat jen ze strany Edmunda.
Pro databázi mimo AWS použijte Site-to-Site VPN.
Rozsah tohoto dokumentu
| Část | Obsah | Kdy |
|---|---|---|
| Přehled | Odpovědnosti, výměna údajů mezi stranami, zabezpečení | — |
| Nastavení | Load balancer, endpoint service, databázový uživatel, přijetí připojení — s ukázkovými hodnotami a příkazy | Jednou, administrátory AWS na straně zákazníka |
Rozdělení odpovědnosti
| Úkon | Zákazník | Edmund |
|---|---|---|
| Poslat AWS account ID a region | ● | |
| Postavit load balancer před databází | ● | |
| Vytvořit endpoint service a povolit účet Edmunda | ● | |
| Vytvořit databázového uživatele jen pro čtení | ● | |
| Vytvořit interface endpoint | ● | |
| Přijmout žádost o připojení | ● | |
| Nastavit připojení a otestovat ho | ● | |
| Udržovat target load balanceru aktuální po failoveru databáze | ● |
Výměna údajů
| Krok | Edmund | Zákazník |
|---|---|---|
| 1 | Dodá své AWS account ID a region; pro Shared Cloud Deployment (SaaS) jsou uvedené v Nastavení. Pokud je databáze v jiném regionu, jde o připojení mezi regiony (cross-Region) a Nastavení uvádí další požadavky | Postaví endpoint service a pošle název služby a údaje o databázi |
| 2 | Vytvoří interface endpoint, čímž odešle žádost o připojení | Přijme žádost o připojení |
| 3 | Otestuje připojení: přihlášení, schéma, testovací dotaz | — |
Shrnutí zabezpečení
| Otázka | Jak je ošetřena |
|---|---|
| Veřejný internet | Nepoužívá se; provoz zůstává uvnitř AWS |
| Kdo se může připojit | Jen AWS účet Edmunda, a to až po přijetí připojení zákazníkem |
| Na co Edmund dosáhne | Jen na port za load balancerem zákazníka |
| Přístup do systémů Edmunda | Žádný; spojení se navazují jen ze strany Edmunda |
| Odebrání přístupu | Zákazník odmítne endpoint connection; viz Nastavení |
Pojmy
| Pojem | Význam |
|---|---|
| Endpoint service | Port databáze zákazníka zpřístupněný přes PrivateLink |
| Service name | Identifikátor endpoint service, com.amazonaws.vpce.<region>.vpce-svc-…. Edmund ho potřebuje k připojení |
| Allowed principal | AWS účet, který smí požádat o připojení. Uveden je jen účet Edmunda |
| Interface endpoint | Strana Edmunda v připojení, uvnitř sítě Edmunda |
| Network Load Balancer | Interní load balancer zákazníka, který předává spojení do databáze |