
Nastavení AWS VPC peeringu
Připojení databáze ve vašem AWS účtu k Edmundovi privátní linkou, která nikdy nejde přes veřejný internet.
Pokud vaše databáze už běží v AWS, je VPC peering nejjednodušší způsob, jak k nim Edmunda pustit. Vytvoří přímou privátní linku mezi AWS sítí Edmunda a vaší. Provoz v žádném bodě neprochází veřejným internetem.
Je to alternativa k Site-to-Site VPN, kterou potřebujete tam, kde databáze v AWS není.
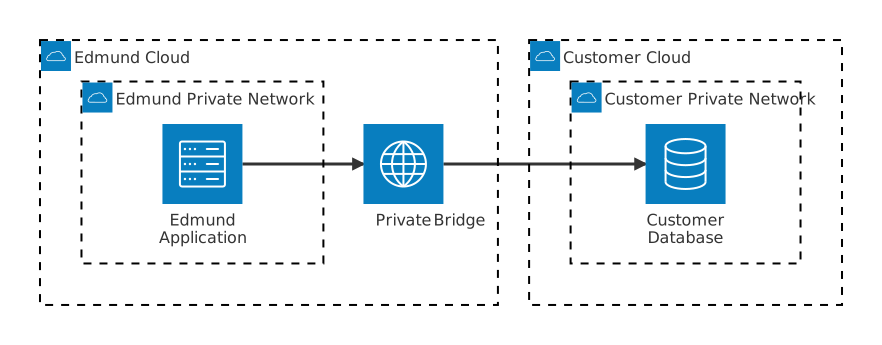
Co je VPC peering
Peering connection je privátní linka mezi dvěma AWS sítěmi. Jakmile existuje:
- Provoz mezi oběma sítěmi zůstává uvnitř AWS.
- Edmund dosahuje na vaše databáze na jejich privátních adresách, jako by byly obě sítě spojené vyhrazeným kabelem.
- Každá strana si plně řídí, co k sobě pustí.
Kdo co dělá
Peering funguje jako podání ruky: jedna strana žádá, druhá přijímá.
| Role | Strana | Úkon |
|---|---|---|
| Requester | Edmund | Posílá žádost o peering do vašeho AWS účtu |
| Accepter | Vy | Zkontrolujete a schválíte ji ve své AWS konzoli |
Po podání ruky si každá strana konfiguruje své routování a přístupová pravidla samostatně.
Co dodá která strana
Edmund dodá:
| Hodnota | K čemu |
|---|---|
| AWS account ID | Abyste si mohli potvrdit, že žádost přišla od Edmunda |
| AWS region | Kde Edmund běží |
| Rozsah sítě (CIDR) | Adresy, ze kterých bude provoz Edmunda přicházet |
Vy dodáte Edmundovi:
| Hodnota | K čemu |
|---|---|
| AWS account ID | Aby žádost o peering šla do správného účtu |
| VPC ID | Ve které z vašich sítí databáze leží |
| Rozsah sítě (CIDR) | Potřebné pro routování |
| AWS region | Kde databáze běží |
| Hostname databází | Privátní adresy, na které se má Edmund připojovat |
| Porty databází | Například 5432 pro PostgreSQL, 3306 pro MySQL |
Rozsahy obou sítí se nesmí překrývat. Je to omezení AWS, ne preference — peering mezi překrývajícími se CIDR nelze vytvořit. Zkontrolujte to jako první; je to nejčastější důvod, proč se nastavení zasekne.
Co udělá Edmund
Jakmile dorazí vaše údaje, Edmund:
- Pošle žádost o peering do vašeho účtu a VPC.
- Upraví své route tables tak, aby provoz do vaší sítě šel přes peering connection.
- Zapne rozlišování DNS, aby mohl používat hostname vašich databází místo holých adres.
Běží to přes infrastrukturní pipeline Edmunda; na naší straně žádné manuální kroky.
Co uděláte vy
- Přijměte žádost o peering
V AWS konzoli účtu, ve kterém databáze leží, přejděte na VPC → Peering Connections. Najděte žádost od Edmunda ve stavu Pending Acceptance a vyberte Actions → Accept Request.
Stav se změní na Active.
- Upravte své route tables
Právě to umožní zpětnému provozu najít cestu.
Pro každou subnet, ve které je databáze, na kterou Edmund potřebuje dosáhnout:
- VPC → Route Tables a vyberte route table dané subnetu.
- Routes → Edit routes → Add route.
- Do Destination zadejte rozsah sítě Edmunda, do Target peering
connection,
pcx-…. - Uložte.
Zopakujte pro každou subnet a availability zone, ve které je relevantní databáze. Databáze v subnetu, který vynecháte, bude prostě nedosažitelná.
- Pusťte Edmunda přes firewall databáze
Databáze v AWS jsou za security group.
- EC2 → Security Groups, nebo se tam dostanete z RDS → vaše databáze → Connectivity.
- Vyberte security group připojenou k databázi.
- Inbound rules → Edit → Add rule:
- Protocol: TCP
- Port: port databáze, například
5432 - Source: rozsah sítě Edmunda
- Description: něco rozpoznatelného, například
Edmund application access
- Uložte.
Omezením source na rozsah Edmunda zajistíte, že se připojí jen Edmund.
- Zapněte rozlišování DNS
Doporučeno. Umožní Edmundovi připojovat se přes hostname místo adresy, což přežije změnu adresy.
VPC → Peering Connections, vyberte aktivní připojení, pak Actions → Edit DNS settings a zapněte Allow DNS resolution from remote VPC.
Po nastavení
Edmund se k vaší databázi připojuje jejím privátním hostname. Provoz jde ze sítě Edmunda přes peering connection do vaší sítě a k databázi — celou dobu uvnitř AWS. Přihlašovací údaje k databázi leží v trezoru secretů Edmunda a nikdy se neobjeví v kódu.
Bezpečnostní souhrn
| Otázka | Jak je řešená |
|---|---|
| Vystavení veřejnému internetu | Žádné; veškerý provoz zůstává privátní uvnitř AWS |
| Kdo dosáhne na vaše databáze | Jen rozsah sítě Edmunda, vynucený vaší vlastní security group |
| Dosáhne Edmund na něco dalšího u vás? | Jen na to, co povolí vaše route tables a security groups |
| Dosáhnete vy na systémy Edmunda? | Ne; Edmund pro peering connection nepřidává žádná inbound pravidla |
| Přihlašovací údaje | V trezoru secretů Edmunda, nikdy v kódu |
| Rozsah | Omezený na tyto dvě sítě |
Kontrolní seznam
| # | Úkon | Kdo |
|---|---|---|
| 1 | Dodat údaje o síti | Vy |
| 2 | Poslat žádost o peering | Edmund |
| 3 | Přijmout žádost | Vy |
| 4 | Upravit route tables | Edmund |
| 5 | Upravit route tables | Vy |
| 6 | Přidat pravidlo do firewallu databáze | Vy |
| 7 | Zapnout rozlišování DNS | Obě strany |
| 8 | Nastavit připojení k databázi | Edmund |
| 9 | Otestovat end to end | Obě strany |