
Konfiguracja AWS VPC peering
Prywatne połączenie bazy danych na koncie AWS klienta ze środowiskiem Edmunda bez przesyłania ruchu przez publiczny Internet.
Jeśli bazy danych już działają w AWS, VPC peering zapewnia bezpośrednie prywatne połączenie sieci klienta z siecią Edmunda. Ruch nie przechodzi przez publiczny Internet.
Jest to alternatywa dla Site-to-Site VPN, stosowanego również wtedy, gdy baza znajduje się poza AWS.
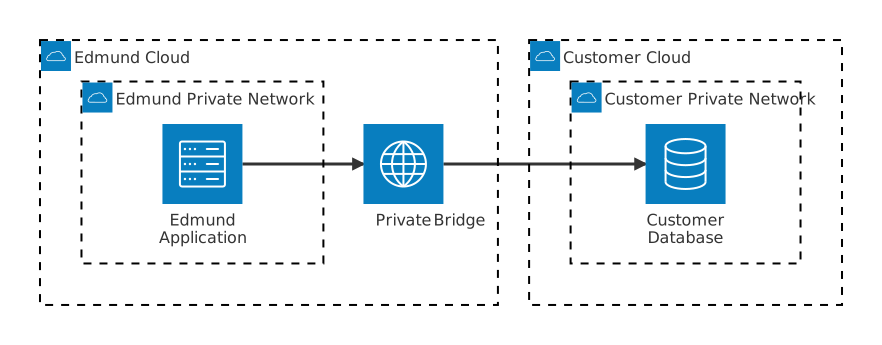
Czym jest VPC peering
Peering łączy prywatnie dwie sieci AWS:
- Ruch pomiędzy nimi pozostaje wewnątrz AWS.
- Edmund łączy się z bazami pod ich prywatnymi adresami.
- Każda strona zachowuje kontrolę nad dopuszczanym ruchem.
Podział obowiązków
| Rola | Strona | Działanie |
|---|---|---|
| Requester | Edmund | Wysyła żądanie peeringu na konto AWS klienta |
| Accepter | Klient | Sprawdza i akceptuje żądanie we własnej konsoli AWS |
Po zaakceptowaniu każda strona niezależnie ustawia routing i reguły dostępu.
Dane przekazywane przez obie strony
Edmund przekazuje klientowi:
| Wartość | Cel |
|---|---|
| Identyfikator konta AWS | Potwierdzenie, że żądanie pochodzi od Edmunda |
| Region AWS | Lokalizacja środowiska Edmunda |
| Zakres sieci (CIDR) | Adresy źródłowe ruchu Edmunda |
Klient przekazuje Edmundowi:
| Wartość | Cel |
|---|---|
| Identyfikator konta AWS | Wskazanie odbiorcy żądania |
| Identyfikator VPC | Wskazanie sieci z bazami danych |
| Zakres sieci (CIDR) | Konfiguracja routingu |
| Region AWS | Lokalizacja baz |
| Nazwy hostów baz danych | Prywatne adresy używane przez Edmunda |
| Porty baz danych | Np. 5432 dla PostgreSQL lub 3306 dla MySQL |
Zakresy obu sieci nie mogą się pokrywać. AWS nie pozwala utworzyć peeringu między nakładającymi się CIDR. Sprawdź je przed rozpoczęciem konfiguracji.
Działania Edmunda
Po otrzymaniu danych Edmund:
- Wysyła żądanie peeringu do wskazanego konta i VPC.
- Aktualizuje własne tablice routingu dla sieci klienta.
- Włącza rozwiązywanie nazw DNS, aby używać nazw hostów baz zamiast samych adresów.
Po stronie Edmunda konfiguracja przechodzi przez proces wdrażania infrastruktury.
Działania klienta
1. Akceptacja żądania peeringu
Na koncie AWS zawierającym bazy otwórz VPC → Peering Connections. Znajdź żądanie Edmunda w stanie Pending Acceptance i wybierz Actions → Accept Request. Stan zmieni się na Active.
2. Aktualizacja tablic routingu
Trasy umożliwiają powrót odpowiedzi do Edmunda. Dla każdej podsieci zawierającej potrzebną bazę:
- W VPC → Route Tables wybierz tablicę podsieci.
- Otwórz Routes → Edit routes → Add route.
- W Destination wpisz zakres sieci Edmunda, a w Target wybierz połączenie
pcx-…. - Zapisz zmiany.
Powtórz dla każdej odpowiedniej podsieci i strefy dostępności. Baza w pominiętej podsieci nie będzie osiągalna.
3. Dostęp przez zaporę bazy danych
- Otwórz EC2 → Security Groups albo RDS → baza danych → Connectivity.
- Wybierz grupę zabezpieczeń przypisaną do bazy.
- W Inbound rules → Edit → Add rule ustaw protokół TCP, port bazy, np.
5432, i źródło ograniczone do zakresu sieci Edmunda. Dodaj rozpoznawalny opis, np.Edmund application access. - Zapisz zmiany.
Ograniczenie źródła do zakresu Edmunda ogranicza dopuszczone połączenia do tej sieci.
4. Rozwiązywanie nazw DNS
Zalecane jest łączenie po nazwie hosta, która pozostaje użyteczna po zmianie adresu IP. W VPC → Peering Connections wybierz aktywne połączenie, otwórz Actions → Edit DNS settings i włącz Allow DNS resolution from remote VPC.
Po konfiguracji
Edmund łączy się z prywatną nazwą hosta bazy. Ruch przechodzi z sieci Edmunda przez peering do sieci klienta i bazy, w całości wewnątrz AWS. Dane uwierzytelniające są przechowywane w sejfie sekretów Edmunda, a nie w kodzie.
Zabezpieczenia
| Zagadnienie | Rozwiązanie |
|---|---|
| Ekspozycja w publicznym Internecie | Brak; ruch pozostaje prywatny wewnątrz AWS |
| Dostęp do baz | Zakres sieci Edmunda, egzekwowany grupą zabezpieczeń klienta |
| Dostęp do innych zasobów klienta | Wyłącznie w zakresie dopuszczonym przez jego routing i grupy zabezpieczeń |
| Dostęp klienta do systemów Edmunda | Edmund nie dodaje reguł przychodzących dla peeringu |
| Dane uwierzytelniające | Sejf sekretów Edmunda, bez wpisywania ich do kodu |
| Zakres | Dwie połączone sieci |
Lista czynności
| Nr | Czynność | Strona |
|---|---|---|
| 1 | Przekazanie danych sieciowych | Klient |
| 2 | Wysłanie żądania peeringu | Edmund |
| 3 | Akceptacja żądania | Klient |
| 4 | Aktualizacja routingu | Edmund |
| 5 | Aktualizacja routingu | Klient |
| 6 | Reguła zapory bazy | Klient |
| 7 | Rozwiązywanie nazw DNS | Obie strony |
| 8 | Konfiguracja połączenia z bazą | Edmund |
| 9 | Test całego połączenia | Obie strony |