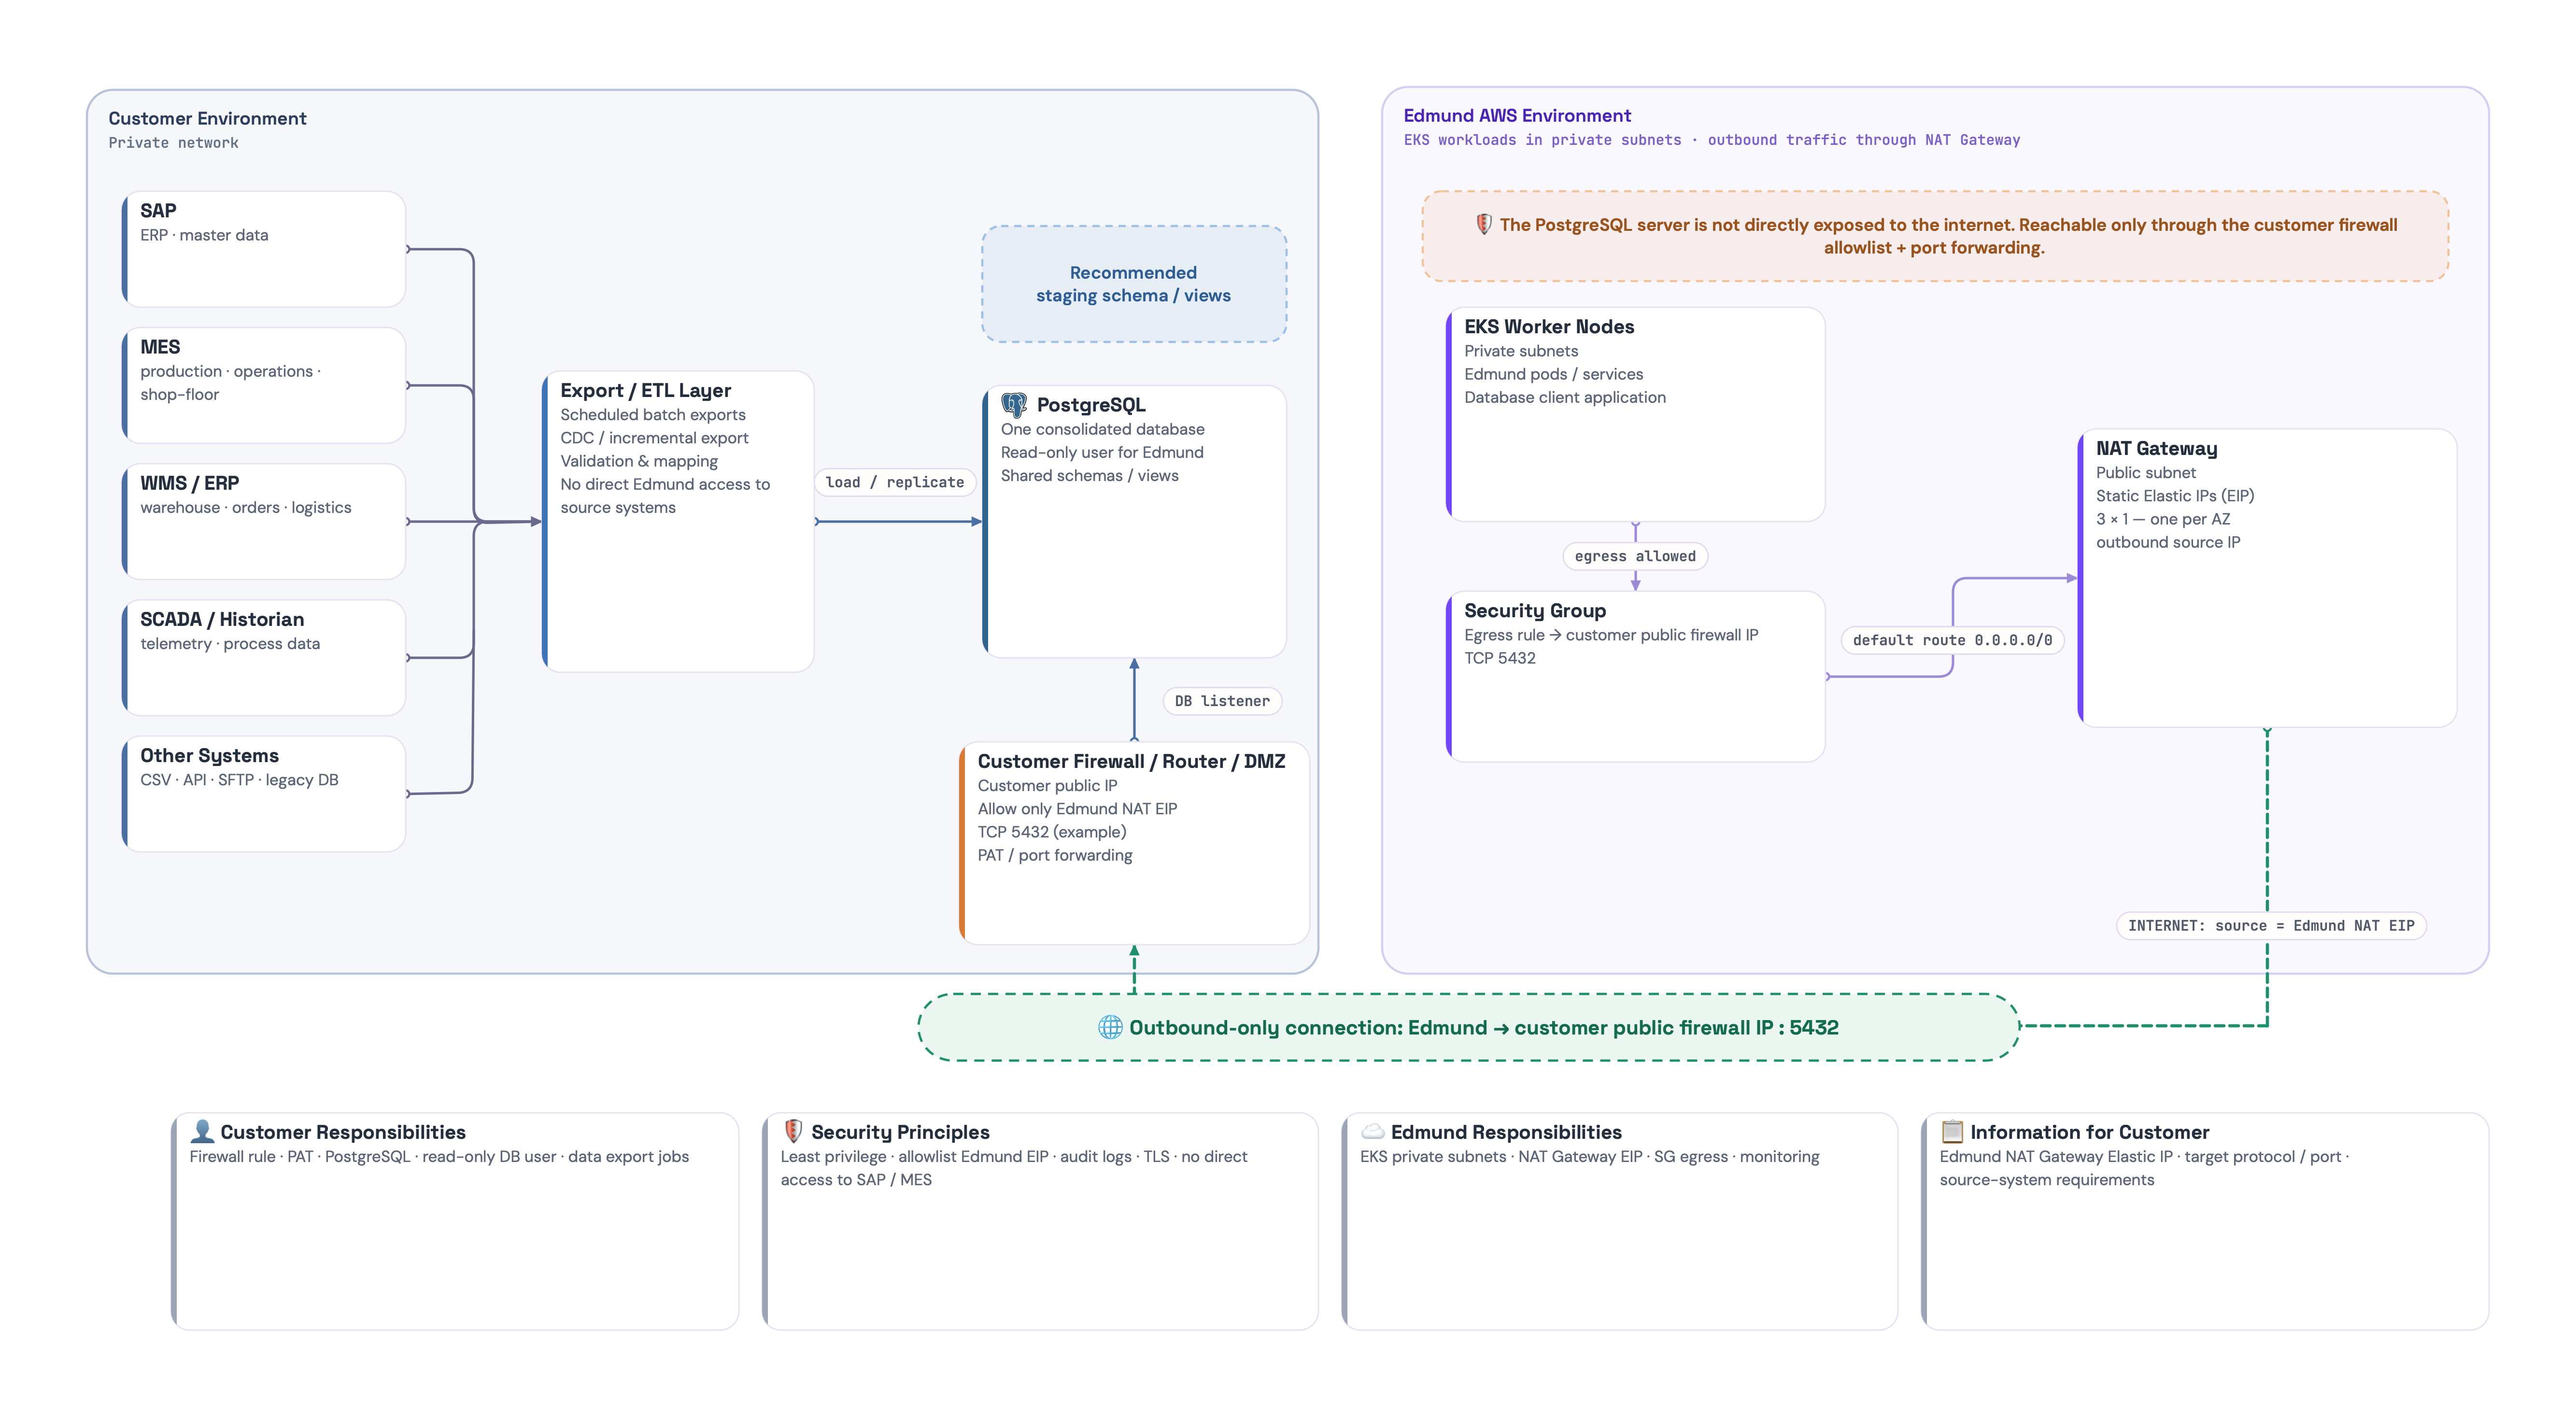
Połączenie ze źródłami danych klienta
Opcja 1: baza klienta w AWS
Jeśli baza działa już w AWS, nie jest potrzebna dodatkowa kopia ani replika. Edmund odczytuje dane bezpośrednio z konta AWS klienta przez bezpieczne prywatne połączenie.
Obowiązki Edmunda
- Utworzenie prywatnego połączenia między kontami, na przykład VPC peering, PrivateLink lub Site-to-Site VPN.
- Konfiguracja Edmunda do korzystania wyłącznie z tej drogi dostępu do bazy.
- Monitoring połączenia i obsługa błędów po stronie Edmunda.
Obowiązki klienta
- Udostępnienie endpointu bazy osiągalnego wyłącznie ze środowiska AWS Edmunda.
- Ograniczenie dostępu przez security groups, firewall i IAM do systemów Edmunda.
- Utrzymanie poprawnego działania bazy na koncie klienta. Edmund odczytuje potrzebne dane; ewentualny zapis wymaga oddzielnego uzgodnienia.
Opcja 2: NAT Gateway with Port Forwarding
Połączenie wykorzystuje stały adres lub adresy IP NAT Gateway Edmunda. Baza pozostaje w prywatnej sieci klienta. Konkretna reguła firewalla przekierowuje ruch ze wskazanego IP do wewnętrznej bazy.
Obowiązki Edmunda
- Węzły robocze EKS działają w prywatnych podsieciach.
- NAT Gateway znajduje się w publicznej podsieci i ma stały Elastic IP. Pody używają go do ruchu wychodzącego.
- Domyślna trasa
0.0.0.0/0prywatnych podsieci EKS wskazuje NAT Gateway. - Reguła wychodząca security group dopuszcza publiczny adres firewalla klienta na uzgodnionym porcie, na przykład TCP
5432. - Klient otrzymuje stały Elastic IP NAT Gateway.
Obowiązki klienta
Administrator sieci konfiguruje PAT, czyli przekierowanie portu:
- Działanie: ALLOW.
- Źródłowy IP: wyłącznie przekazany Elastic IP NAT Gateway Edmunda.
- Cel: publiczny adres własnego firewalla klienta.
- Port docelowy: uzgodniony publiczny port, na przykład TCP
5432. - Translacja: przekierowanie do prywatnego adresu serwera bazy i portu nasłuchu.
Do bazy może dotrzeć wyłącznie ruch ze znanego IP Edmunda. Sam serwer bazy nie jest bezpośrednio wystawiony do internetu.
Opcja 3: Site-to-Site VPN
To uniwersalna opcja niezależna od dostawcy, działająca dla bazy On-premise i w Azure, Google Cloud lub AWS. Jest zalecaną podstawą dla prywatnego połączenia z bazą we własnym środowisku i natywnie obsługiwanym wzorcem między głównymi chmurami.
Prywatny szyfrowany tunel IPsec łączy VPC AWS Edmunda z siecią klienta. Baza pozostaje u klienta i nie jest wystawiona do publicznego internetu. Edmund korzysta z niej jak z elementu prywatnej sieci.
Obowiązki Edmunda w AWS
Po stronie AWS Edmund pełni rolę serwera VPN, a klient łączy się jako klient VPN. Edmund:
- tworzy endpointy AWS Site-to-Site VPN, zwykle dwa tunele IPsec dla wysokiej dostępności;
- generuje konfigurację z adresami tuneli, kluczami i sieciami i przekazuje ją zespołowi klienta;
- kieruje ruch do bazy wyłącznie przez VPN;
- w razie potrzeby uzgadnia wirtualny zakres IP, na przykład
100.64.x.x, na który klient wykonuje NAT bazy; - tworzy wewnętrzny rekord DNS Route 53, aby aplikacja korzystała z nazwy zamiast szczegółów topologii;
- ogranicza security groups do właściwych komponentów i uzgodnionego portu bazy.
Obowiązki klienta
- Przekazanie publicznego IP urządzenia VPN i zakresów CIDR dostępnych przez tunel.
- Konfiguracja bramy zgodnej z IPsec, na przykład firewalla, routera, usługi chmurowej lub Linux, według dostarczonych parametrów.
- Opcjonalny NAT bazy na uzgodniony wirtualny IP, na przykład
100.64.10.10, używany przez Edmunda. - Dopuszczenie ruchu z VPC Edmunda do IP i portu bazy na firewallu wewnętrznym.
- Obsługa i monitoring bramy oraz łącza. Awaria VPN lub łącza uniemożliwia Edmundowi dostęp do bazy.
Baza w Azure lub GCP
Nie jest potrzebne urządzenie On-premise. Ten sam VPN kończy się na natywnej bramie chmury:
- Administratorzy klienta utrzymują bazę w Azure lub GCP.
- Azure VPN Gateway lub Google Cloud HA VPN korzysta z przekazanych parametrów tuneli. Zalecany jest route-based VPN z BGP, dwoma tunelami i active-active dla automatycznego przełączania.
- Reguły sieciowe i firewall dopuszczają wyłącznie systemy Edmunda. IAM, konta techniczne i role zapewniają tylko niezbędne uprawnienia.
- Opcjonalna replika bliżej
eu-west-1, Irlandia, ogranicza opóźnienia.
Opcjonalne prywatne połączenie między chmurami
Przy dużej przepustowości lub wymaganiach opóźnień dedykowane połączenie prywatne może zastąpić VPN, bez przesyłania ruchu przez publiczny internet:
- Google Cloud: AWS Interconnect – multicloud, udostępniany z konsoli AWS Direct Connect, lub Google Cross-Cloud Interconnect od
10 Gbps. - Azure: dokumentacja źródłowa opisuje zapowiedź natywnego połączenia AWS w 2026 r. Do jego udostępnienia prywatny wariant bez VPN wymaga ExpressRoute połączonego z AWS Direct Connect przez partnera, na przykład Megaport lub Equinix. Dostępność wariantu wymaga potwierdzenia przy projektowaniu konkretnego wdrożenia.
Są to rozwiązania klasy enterprise o większym koszcie i nakładzie uruchomienia. Dla typowego obciążenia Edmunda, opartego głównie na odczycie, VPN zwykle wystarcza i jest bardziej ekonomiczny. Interconnect jest opcjonalnym rozszerzeniem.
Wydajność i opóźnienia VPN
VPN korzysta z publicznego internetu, więc ma charakter best effort i zależy od łącza oraz trasowania.
Przepustowość: standardowy tunel AWS Site-to-Site VPN osiąga w idealnych warunkach do około 1.25 Gbps na tunel. W praktyce ograniczeniem jest zwykle łącze klienta i brama VPN. Typowe łącza biznesowe wystarczają dla licznych odczytów i mniejszych uzgodnionych zapisów.
Opóźnienia: zależą od geografii i trasy do AWS. Między Irlandią eu-west-1 i Europą Środkową typowy czas round-trip jest rzędu kilkudziesięciu milisekund. Przeciążenie internetu może zwiększyć zmienność opóźnień i czas pojedynczych zapytań. Jakość połączenia klienta ma bezpośredni wpływ na wynik.
Koszt
Site-to-Site VPN jest najdroższą opisaną opcją integracji. Obejmuje projekt, konfigurację i testy z zespołem sieciowym klienta, obsługę i monitoring obu stron oraz opłaty AWS za VPN i transfer.
Orientacyjne miesięczne zakresy, dodatkowo do standardowej licencji Edmunda:
| Profil | Przykładowe użycie | Orientacyjny koszt VPN |
|---|---|---|
| Mniejsza baza i lżejszy ruch | Do kilkudziesięciu GB, codzienna praca bez dużej analityki | 200–400 EUR/miesiąc, zależnie od ruchu i SLA |
| Średnia baza i regularne raportowanie | Setki GB, aktywne użycie i pulpity lub raporty | 400–800 EUR/miesiąc, zależnie od zapytań i szczytów |
| Duża baza i intensywne użycie | Setki GB do TB, częste odczyty i złożona analityka lub integracje | 800–1500+ EUR/miesiąc |
Są to zakresy orientacyjne dla wariantu premium zapewniającego izolację i kontrolę nad bazą pozostającą u klienta. Dokładną cenę określa oddzielna oferta według ruchu i konfiguracji.
Zalecana praktyka połączenia
Opcja 2: NAT Gateway with Port Forwarding.