
Konfiguracja połączenia Site-to-Site VPN
Połączenie bazy danych w sieci klienta z Edmundem przez IPsec z dwoma tunelami i automatycznym przełączeniem awaryjnym.
Ten przewodnik opisuje konfigurację IPsec Site-to-Site VPN pomiędzy bramą w sieci klienta a środowiskiem AWS Edmunda. Dzięki temu Edmund może odczytywać bazę danych utrzymywaną przez klienta.
Przez tunel udostępniany jest jeden adres lub niewielki zakres adresów. Edmund używa go wewnętrznie. Rzeczywista baza danych może działać na bramie VPN albo za nią. Oba tunele pozostają zestawione, ale w danym momencie ruch przenosi tylko jeden. Drugi zapewnia automatyczne przełączenie awaryjne.
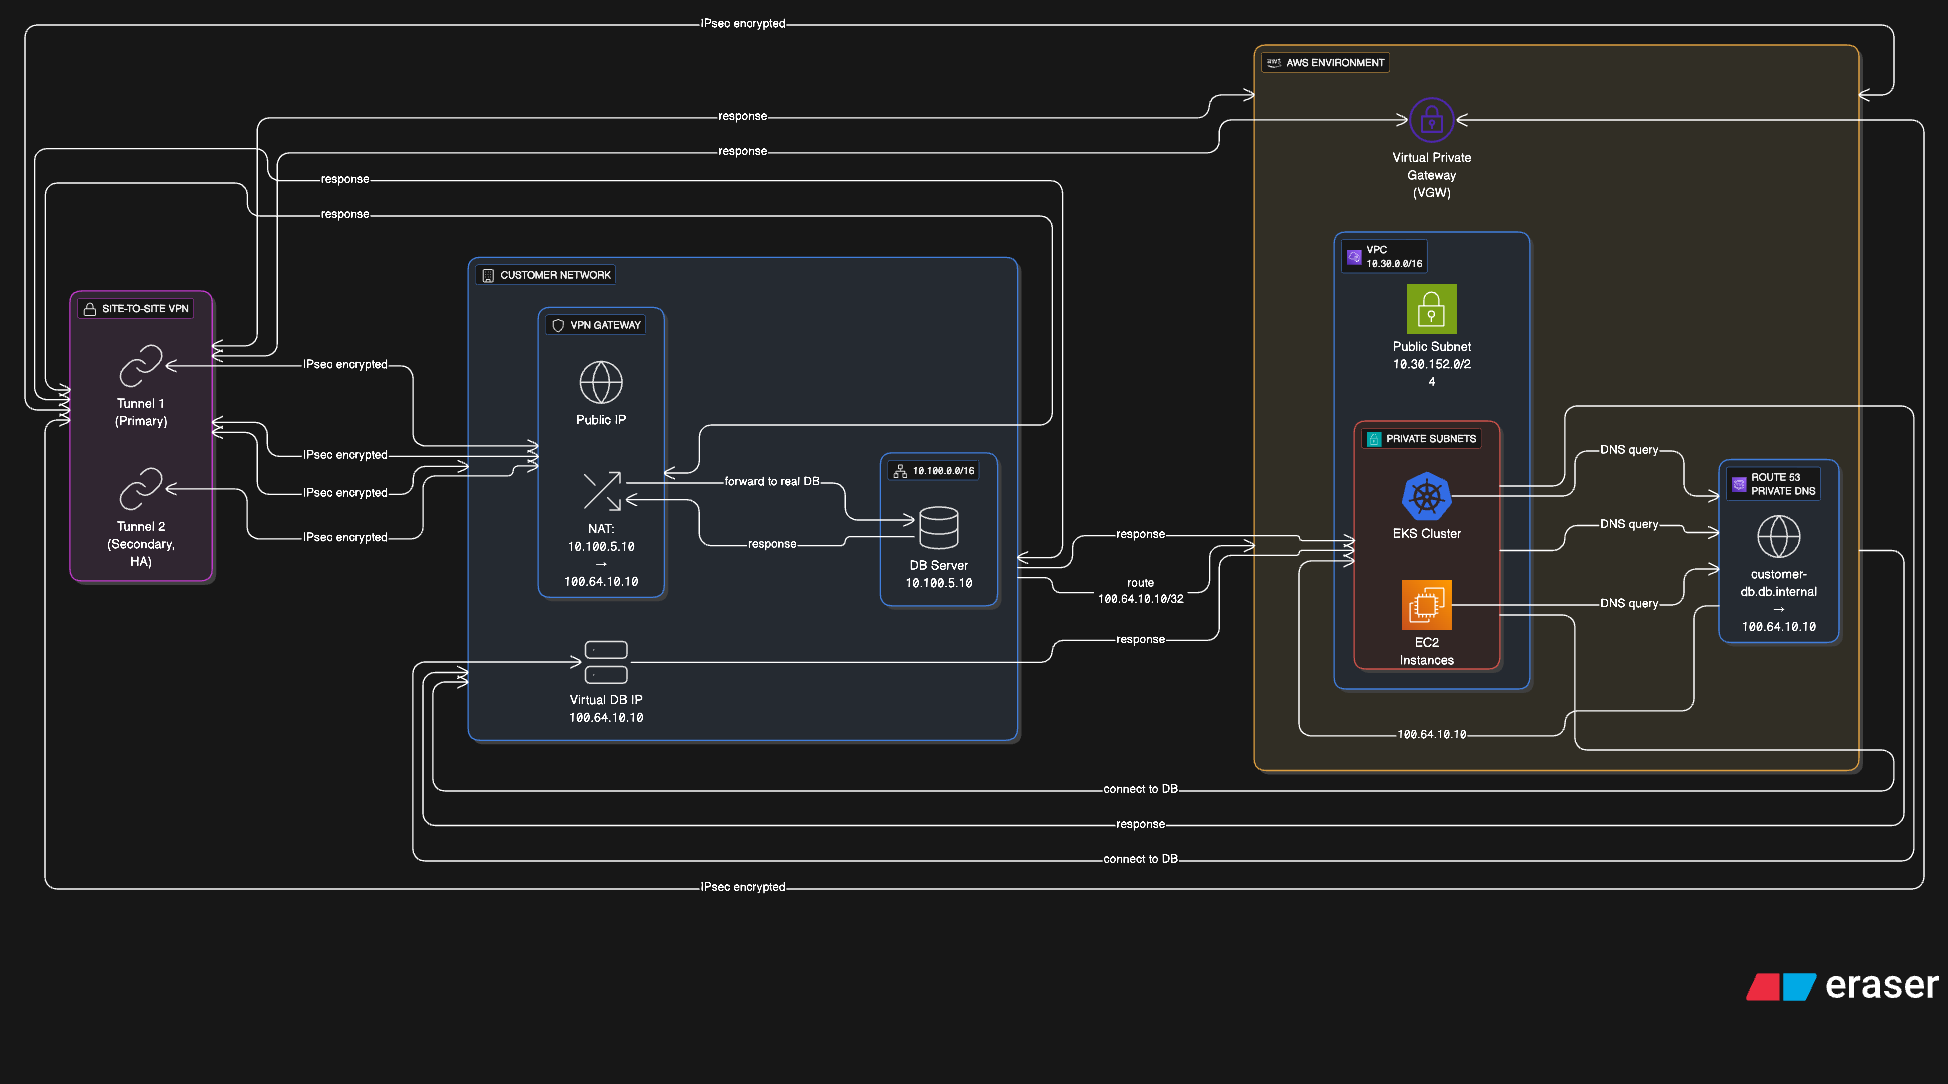
Instrukcja zakłada Ubuntu i strongSwan. Można użyć innej implementacji IPsec obsługującej IKEv2 i tunele oparte na routingu. Kluczowe są parametry z sekcji Parametry kryptograficzne.
Dane przekazywane przez Edmunda
Edmund przekazuje następujące wartości z konfiguracji AWS VPN. Należy zastąpić nimi symbole zastępcze w przykładach.
| Wartość | Znaczenie |
|---|---|
AWS_VPC_CIDR | Zakres VPC Edmunda, np. 10.30.0.0/16 |
CUSTOMER_PUBLIC_IP | Publiczny adres klienta zarejestrowany w AWS jako Customer Gateway |
CUSTOMER_VIRT_DB_IP | Adres, pod którym Edmund łączy się z bazą danych |
AWS_TUNNEL1_OUTSIDE_IP | Publiczny adres tunelu 1 po stronie AWS |
AWS_TUNNEL2_OUTSIDE_IP | Publiczny adres tunelu 2 po stronie AWS |
TUNNEL1_INSIDE_CGW_IP/30 | Wewnętrzny adres klienta w tunelu 1, z zakresu 169.254.x.x/30 |
TUNNEL1_INSIDE_VGW_IP/30 | Wewnętrzny adres AWS w tunelu 1 |
TUNNEL2_INSIDE_CGW_IP/30 | Wewnętrzny adres klienta w tunelu 2 |
TUNNEL2_INSIDE_VGW_IP/30 | Wewnętrzny adres AWS w tunelu 2 |
PSK_TUNNEL1 | Klucz współdzielony tunelu 1 |
PSK_TUNNEL2 | Klucz współdzielony tunelu 2 |
Klucze współdzielone są przekazywane szyfrowanym kanałem, nigdy zwykłym e-mailem. Należy chronić je tak samo jak inne dane uwierzytelniające.
Wymagania wstępne
- Serwer Ubuntu lub innej dystrybucji opartej na Debianie, pełniący rolę bramy VPN.
- Dostęp tego serwera do Internetu. W AWS musi być zarejestrowany jako Customer Gateway z adresem
CUSTOMER_PUBLIC_IP. - Uprawnienia root lub
sudo.
1. Instalacja strongSwan
sudo apt update
sudo apt install -y strongswan
2. Włączenie przekazywania pakietów IP
Dodaj lub odkomentuj następujący wiersz w /etc/sysctl.conf:
net.ipv4.ip_forward = 1Zastosuj zmianę:
sudo sysctl -p3. Dodanie wirtualnego adresu bazy danych
Edmund łączy się z bazą pod adresem CUSTOMER_VIRT_DB_IP. Adres musi istnieć na bramie: jako adres interfejsu loopback, jeśli baza działa na bramie, albo jako adres odwzorowania NAT dla bazy w innym miejscu sieci.
Dodanie adresu na potrzeby testu:
sudo ip addr add CUSTOMER_VIRT_DB_IP/32 dev lo
ip addr show lo | grep CUSTOMER_VIRT_DB_IP
W środowisku produkcyjnym zapisz adres w konfiguracji sieciowej netplan lub ifupdown, aby przetrwał ponowne uruchomienie.
4. Konfiguracja strongSwan
Konfiguracja opiera się na routingu. Polityka bezpieczeństwa pozostaje szeroka, a skrypt updown tworzy interfejs VTI i trasy. Oba tunele uruchamiają się automatycznie. Metryki tras określają tunel przenoszący ruch.
Plik /etc/ipsec.conf
config setup
  charondebug="ike 1, knl 1, cfg 0"
  uniqueids=no

# === Tunnel1 — primary ===
conn Tunnel1
  auto=start

  left=%defaultroute
  leftid=CUSTOMER_PUBLIC_IP
  right=AWS_TUNNEL1_OUTSIDE_IP

  type=tunnel
  keyexchange=ikev2
  ike=aes256gcm16-prfsha384-ecp384
  ikelifetime=8h
  esp=aes256gcm16-ecp384
  lifetime=1h
  keyingtries=%forever

  leftauth=psk
  rightauth=psk

  # Route-based: the policy stays wide, VTI and routes do the steering.
  leftsubnet=0.0.0.0/0
  rightsubnet=0.0.0.0/0

  dpddelay=10s
  dpdtimeout=30s
  dpdaction=restart

  mark=100

  leftupdown="/etc/ipsec.d/aws-updown.sh \
    -ln Tunnel1 \
    -ll TUNNEL1_INSIDE_CGW_IP/30 \
    -lr TUNNEL1_INSIDE_VGW_IP/30 \
    -m 100 \
    -r AWS_VPC_CIDR"

# === Tunnel2 — secondary, failover ===
conn Tunnel2
  auto=start

  left=%defaultroute
  leftid=CUSTOMER_PUBLIC_IP
  right=AWS_TUNNEL2_OUTSIDE_IP

  type=tunnel
  keyexchange=ikev2
  ike=aes256gcm16-prfsha384-ecp384
  ikelifetime=8h
  esp=aes256gcm16-ecp384
  lifetime=1h
  keyingtries=%forever

  leftauth=psk
  rightauth=psk

  leftsubnet=0.0.0.0/0
  rightsubnet=0.0.0.0/0

  dpddelay=10s
  dpdtimeout=30s
  dpdaction=restart

  mark=200

  leftupdown="/etc/ipsec.d/aws-updown.sh \
    -ln Tunnel2 \
    -ll TUNNEL2_INSIDE_CGW_IP/30 \
    -lr TUNNEL2_INSIDE_VGW_IP/30 \
    -m 200 \
-r AWS_VPC_CIDR"Każdy tunel musi mieć własną wartość mark. Ponowne użycie tej samej wartości zakłóca routing drugiego tunelu bez oczywistego komunikatu błędu.
Plik /etc/ipsec.secrets
CUSTOMER_PUBLIC_IP AWS_TUNNEL1_OUTSIDE_IP : PSK "PSK_TUNNEL1"
CUSTOMER_PUBLIC_IP AWS_TUNNEL2_OUTSIDE_IP : PSK "PSK_TUNNEL2"
Po uzupełnieniu plik ma poniższą postać. Adresy należą do zakresów zarezerwowanych dla dokumentacji i nie są rzeczywistymi punktami końcowymi:
203.0.113.10 198.51.100.21 : PSK "REPLACE_WITH_THE_KEY_EDMUND_SENT_FOR_TUNNEL_1"
203.0.113.10 198.51.100.22 : PSK "REPLACE_WITH_THE_KEY_EDMUND_SENT_FOR_TUNNEL_2"
Ogranicz dostęp do pliku do użytkownika root:
sudo chmod 600 /etc/ipsec.secrets5. Dodanie skryptu updown
Skrypt tworzy interfejs VTI dla każdego tunelu, ustawia wymagane wpisy sysctl i iptables oraz dodaje trasy do AWS_VPC_CIDR z odrębnymi metrykami. Po rozłączeniu tunelu usuwa te elementy, umożliwiając przełączenie awaryjne.
Utwórz plik /etc/ipsec.d/aws-updown.sh:
#!/bin/bash

while [[ $# > 1 ]]; do
  case ${1} in
    -ln|--link-name)
      TUNNEL_NAME="${2}"
      TUNNEL_PHY_INTERFACE="${PLUTO_INTERFACE}"
      shift
      ;;
    -ll|--link-local)
      TUNNEL_LOCAL_ADDRESS="${2}"
      TUNNEL_LOCAL_ENDPOINT="${PLUTO_ME}"
      shift
      ;;
    -lr|--link-remote)
      TUNNEL_REMOTE_ADDRESS="${2}"
      TUNNEL_REMOTE_ENDPOINT="${PLUTO_PEER}"
      shift
      ;;
    -m|--mark)
      TUNNEL_MARK="${2}"
      shift
      ;;
    -r|--static-route)
      TUNNEL_STATIC_ROUTE="${2}"
      shift
      ;;
    *)
      echo "${0}: Unknown argument \"${1}\"" >&2
      ;;
  esac
  shift
done

command_exists() {
  type "$1" >&2 2>&2
}

create_interface() {
  ip link add ${TUNNEL_NAME} type vti local ${TUNNEL_LOCAL_ENDPOINT} remote ${TUNNEL_REMOTE_ENDPOINT} key ${TUNNEL_MARK}
  ip addr add ${TUNNEL_LOCAL_ADDRESS} remote ${TUNNEL_REMOTE_ADDRESS} dev ${TUNNEL_NAME}
  ip link set ${TUNNEL_NAME} up mtu 1419
}

configure_sysctl() {
  sysctl -w net.ipv4.ip_forward=1
  sysctl -w net.ipv4.conf.${TUNNEL_NAME}.rp_filter=2
  sysctl -w net.ipv4.conf.${TUNNEL_NAME}.disable_policy=1
  sysctl -w net.ipv4.conf.${TUNNEL_PHY_INTERFACE}.disable_xfrm=1
  sysctl -w net.ipv4.conf.${TUNNEL_PHY_INTERFACE}.disable_policy=1
}

add_route() {
  IFS=',' read -ra route <<< "${TUNNEL_STATIC_ROUTE}"
  for i in "${route[@]}"; do
    ip route add ${i} dev ${TUNNEL_NAME} metric ${TUNNEL_MARK}
  done
  iptables -t mangle -A FORWARD -o ${TUNNEL_NAME} -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --clamp-mss-to-pmtu
  iptables -t mangle -A INPUT -p esp -s ${TUNNEL_REMOTE_ENDPOINT} -d ${TUNNEL_LOCAL_ENDPOINT} -j MARK --set-xmark ${TUNNEL_MARK}
  ip route flush table 220
}

cleanup() {
  IFS=',' read -ra route <<< "${TUNNEL_STATIC_ROUTE}"
  for i in "${route[@]}"; do
    ip route del ${i} dev ${TUNNEL_NAME} metric ${TUNNEL_MARK}
  done
  iptables -t mangle -D FORWARD -o ${TUNNEL_NAME} -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --clamp-mss-to-pmtu
  iptables -t mangle -D INPUT -p esp -s ${TUNNEL_REMOTE_ENDPOINT} -d ${TUNNEL_LOCAL_ENDPOINT} -j MARK --set-xmark ${TUNNEL_MARK}
  ip route flush cache
}

delete_interface() {
  ip link set ${TUNNEL_NAME} down
  ip link del ${TUNNEL_NAME}
}

command_exists ip || echo "ERROR: ip command is required" >&2 2>&2
command_exists iptables || echo "ERROR: iptables command is required" >&2 2>&2
command_exists sysctl || echo "ERROR: sysctl command is required" >&2 2>&2

case "${PLUTO_VERB}" in
  up-client)
    create_interface
    configure_sysctl
    add_route
    ;;
  down-client)
    cleanup
    delete_interface
    ;;
esac
Nadaj prawo wykonywania:
sudo chmod 744 /etc/ipsec.d/aws-updown.sh6. Routing do bazy danych
Wariant A — baza działa na bramie VPN
Nie są potrzebne dalsze zmiany routingu. Baza nasłuchuje na bramie, adres CUSTOMER_VIRT_DB_IP/32 jest przypisany do loopback, a ruch z AWS_VPC_CIDR dociera bezpośrednio.
W regułach dostępu samej bazy zezwól na połączenia z AWS_VPC_CIDR. W PostgreSQL służy do tego pg_hba.conf.
Wariant B — baza działa w innym miejscu sieci
Potrzebna jest trasa powrotna przez bramę oraz NAT odwzorowujący adres wirtualny na rzeczywisty.
Na routerze wewnętrznym, który jest bramą domyślną bazy, skonfiguruj trasę do AWS_VPC_CIDR przez wewnętrzny adres bramy VPN:
Destination: AWS_VPC_CIDR
Next hop:    the internal address of the VPN gateway
Na bramie VPN skonfiguruj translację adresu wirtualnego i rzeczywistego:
# Traffic from Edmund to the virtual address goes to the real database
sudo iptables -t nat -A PREROUTING \
  -s AWS_VPC_CIDR -d CUSTOMER_VIRT_DB_IP -p tcp --dport 5432 \
  -j DNAT --to-destination DB_REAL_IP:5432

# Optional: the database sees connections as coming from the virtual address
sudo iptables -t nat -A POSTROUTING \
  -s AWS_VPC_CIDR -d DB_REAL_IP -p tcp --dport 5432 \
  -j SNAT --to-source CUSTOMER_VIRT_DB_IP
Dostosuj port do silnika bazy danych.
7. Uruchomienie i sprawdzenie
sudo ipsec restart
sudo ipsec statusall
Oba połączenia powinny mieć stan ESTABLISHED. W sekcji Security Associations oba tunele powinny być INSTALLED. Podczas transmisji rosną wartości bytes_i i bytes_o.
Test z bramy:
ping -I CUSTOMER_VIRT_DB_IP <an address inside AWS_VPC_CIDR>Edmund wykonuje test z drugiej strony, łącząc się z bazą przez nazwę DNS przekazaną podczas konfiguracji.
Parametry kryptograficzne
Tunele używają IKEv2, AES-256-GCM i grupy krzywych eliptycznych:
| Parametr | Wartość |
|---|---|
| Wersja IKE | IKEv2 |
| Szyfrowanie IKE | AES-256-GCM-16 |
| Integralność IKE i PRF | SHA-384 |
| Grupa Diffiego–Hellmana IKE | Grupa 20, ECP-384 |
| Szyfrowanie ESP | AES-256-GCM-16 |
| Perfect forward secrecy ESP | Grupa 20, ECP-384 |
Dokument źródłowy wskazuje zgodność z zaleceniami AWS i minimum NÚKIB, czeskiego urzędu ds. cyberbezpieczeństwa: co najmniej AES-128, SHA-256 i grupa Diffiego–Hellmana 14. Aktualność wymagań należy potwierdzić przed wdrożeniem.
Jeśli urządzenie nie obsługuje GCM ani grupy 20, źródło podaje zgodny wariant spełniający wskazane minimum:
ike=aes256-sha384-modp2048
esp=aes256-sha384-modp2048Starsze wdrożenia używały IKEv1 z aes128-sha1-modp1024. SHA-1 i grupa 1024-bitowa nie są już uznawane za wystarczające. Istniejące tunele należy przenieść na powyższe parametry.
Rotacja kluczy współdzielonych
Klucze należy zmieniać przynajmniej raz w roku oraz niezwłocznie po odejściu osoby, która miała do nich dostęp. Dwa tunele pozwalają zmieniać jeden, gdy drugi przenosi ruch.
- Wygeneruj klucz o długości co najmniej 32 znaków: znaki alfanumeryczne oraz
.i_, bez0na początku. - Edmund aktualizuje klucz tunelu 1 w konsoli AWS. Tunel 1 rozłącza się, a ruch przechodzi do tunelu 2.
- Zaktualizuj
/etc/ipsec.secretspo swojej stronie i przeładuj klucze:
sudo ipsec reload secrets- Potwierdź ponowne zestawienie tunelu 1:
sudo ipsec statusall- Dopiero po ponownym zestawieniu tunelu 1 powtórz procedurę dla tunelu 2.
Rotacja zwykle rozłącza dany tunel na jedną do pięciu minut. Ciągłość łączności wymaga, aby drugi tunel był w tym czasie sprawny.
Monitorowanie
AWS automatycznie zbiera metryki tuneli w Amazon CloudWatch:
| Metryka | Znaczenie |
|---|---|
TunnelState | 0 — rozłączony; 1 — zestawiony |
TunnelDataIn | Bajty odebrane po odszyfrowaniu |
TunnelDataOut | Bajty wysłane przed szyfrowaniem |
Edmund ustawia alarm dla TunnelState poniżej 1 przez trzy kolejne okresy jednominutowe i powiadamia zespół dyżurny. Jeśli oba tunele są rozłączone, powiadomienie następuje w ciągu pięciu minut od wykrycia.
Po stronie klienta mechanizm Dead Peer Detection automatycznie próbuje odtworzyć połączenie:
dpddelay=10s      # liveness check every 10 seconds
dpdtimeout=30s    # give up after 30 seconds without a reply
dpdaction=restart # attempt to re-establish
Logi strongSwan trafiają do dziennika systemd:
sudo journalctl -u strongswan -fZalecane jest przekazywanie logów do własnego SIEM.
Dane do przekazania Edmundowi
Przed uruchomieniem tunelu potwierdź wszystkie poniższe pozycje:
| Wartość | Uwagi |
|---|---|
| Publiczny adres IP bramy VPN | Rejestrowany w AWS jako Customer Gateway |
| Adres bazy danych widoczny dla Edmunda | Nie może pokrywać się z zakresem VPC Edmunda |
| Silnik bazy danych i port | Np. PostgreSQL na porcie 5432 |
| Kontakt techniczny | Do rotacji kluczy i powiadomień o incydentach |
W odpowiedzi Edmund przekazuje parametry tuneli wymienione w sekcji Dane przekazywane przez Edmunda.