Připojení k datovým zdrojům zákazníka
Varianta 1: databáze hostovaná v AWS
V tomto scénáři už vaše databáze běží v AWS, takže není potřeba žádná další kopie ani zrcadlo vašich dat. Edmund je čte přímo z vašeho AWS účtu přes zabezpečené privátní připojení.
Naše strana (AWS)
Naše odpovědnosti zůstávají stejné:
-
Zřídit privátní připojení mezi naším a vaším AWS účtem (například VPC peering, PrivateLink nebo site-to-site VPN).
-
Nakonfigurovat Edmunda tak, aby k vaší databázi používal výhradně toto privátní připojení.
-
Monitorovat připojení a řešit chyby na naší straně, aby Edmund zůstal stabilní a responzivní.
Strana zákazníka (AWS účet)
-
Váš tým poskytne endpoint databáze dosažitelný pouze z našeho AWS prostředí.
-
Nakonfiguruje přístupová pravidla (security groups, pravidla firewallu, IAM) tak, aby se mohly připojit jen naše systémy.
-
Udržuje databázi v provozu a v pořádku ve vašem AWS účtu; my jen čteme a po dohodě případně zapisujeme data, která Edmund potřebuje.
Varianta 2: NAT Gateway s port forwardingem
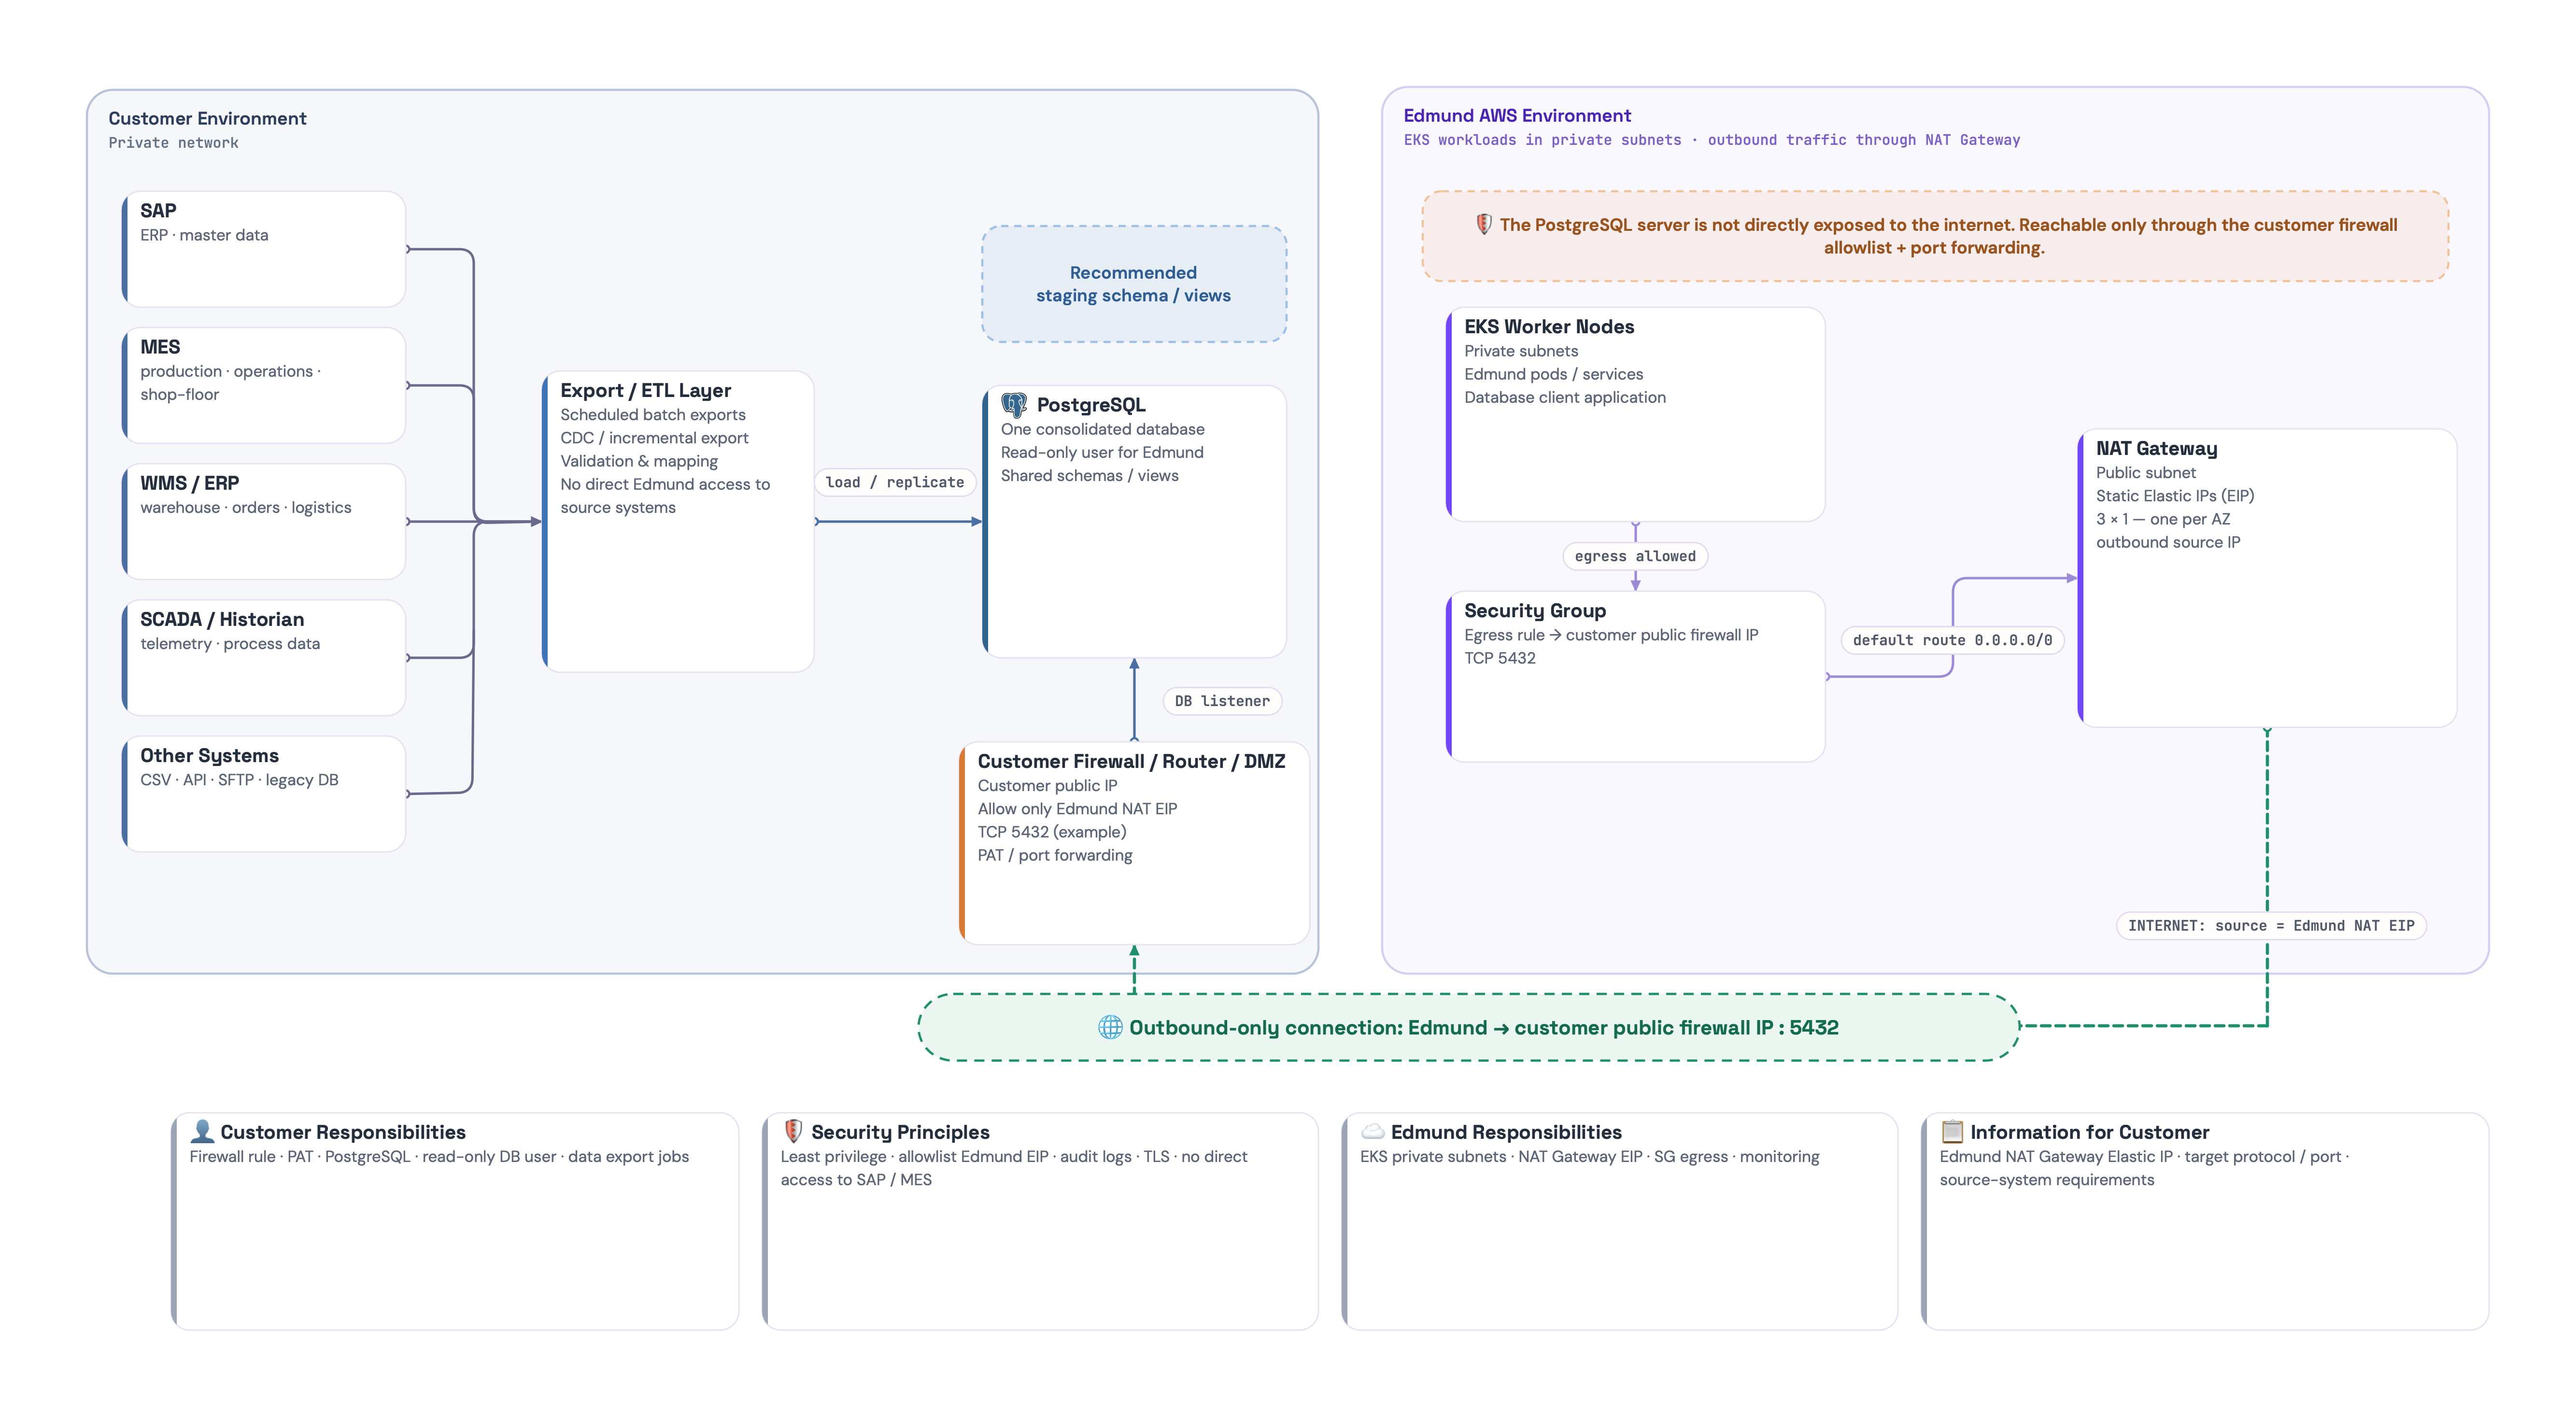
Tento přístup využívá statickou IP (nebo IP adresy) naší NAT Gateway pro bezpečné připojení k databázi zákazníka, která zůstává v jeho privátní síti. Připojení zajišťuje konkrétní pravidlo na firewallu zákazníka, které přesměruje provoz z naší IP přímo na interní databázi.
Naše strana (AWS)
Naše odpovědnosti zůstávají stejné:
-
Kontrola konfigurace EKS subnetů: zajistíme, že naše EKS worker nody běží v privátních subnetech.
-
Konfigurace NAT Gateway:
-
Musíme mít NAT Gateway ve veřejném subnetu se statickou adresou Elastic IP (EIP). To je jediná předvídatelná IP, kterou naše pody použijí pro odchozí provoz.
-
Route Table našich privátních EKS subnetů musí mít výchozí routu (0.0.0.0/0) směřující na NAT Gateway.
-
-
Konfigurace security groups:
-
Security group našich EKS worker nodů potřebuje egress (odchozí) pravidlo.
-
Toto pravidlo musí povolit provoz na veřejnou IP firewallu zákazníka na portu, který zákazník určí (například TCP port 5432).
-
-
Poskytnutí naší IP adresy: zákazníkovi předáme statickou Elastic IP naší NAT Gateway.
Strana zákazníka
Tady je klíčový rozdíl. Zákazník použije běžnou síťovou techniku zvanou Port Address Translation (PAT), tedy port forwarding.
-
Převzetí naší IP: vezme Elastic IP naší NAT Gateway, kterou jsme předali.
-
Konfigurace pravidla na firewallu/routeru: jeho síťový administrátor nastaví na firewallu nebo routeru směřujícím do internetu konkrétní pravidlo:
-
Akce: POVOLIT provoz.
-
Zdrojová IP: POUZE Elastic IP naší NAT Gateway.
-
Cíl: veřejná IP jeho vlastního firewallu.
-
Cílový port: veřejný port, který chce vystavit (například TCP 5432).
-
Přesměrování/translace: přesměrovat tento povolený provoz na interní privátní IP adresu databázového serveru na jeho naslouchající port.
-
Toto nastavení zajišťuje, že se k databázi dostane pouze provoz z naší známé IP adresy, a samotný databázový server není nikdy vystavený přímo do internetu.
Varianta 3: Site-to-Site VPN
Toto je naše univerzální varianta nezávislá na poskytovateli. Funguje stejně, ať už databáze běží on-premise nebo v jiném cloudu (Microsoft Azure, Google Cloud nebo AWS), a proto je doporučeným základem vždy, když databázi hostujete ve svém prostředí. Je to zároveň jediný způsob konektivity nativně podporovaný ve všech hlavních cloudech.
Vytváří privátní šifrovaný IPsec tunel mezi naším AWS VPC a vaší sítí. Vaše databáze zůstává fyzicky u vás a nikdy není vystavená do veřejného internetu — z pohledu Edmunda vypadá jako součást privátní interní sítě.
Naše strana (AWS)
Na straně AWS jsme vždy VPN server. Vy se k nám připojujete jako VPN klient. Na naší straně:
-
Vytvoříme endpointy AWS Site-to-Site VPN (typicky dva IPsec tunely pro vysokou dostupnost).
-
Vygenerujeme konfiguraci VPN (IP tunelů, klíče, sítě a podobně) a předáme ji vašemu síťovému týmu, aby nakonfiguroval vaše VPN zařízení jako klienta.
-
Nastavíme routování tak, aby provoz z Edmunda k vaší databázi šel jen přes VPN.
-
V případě potřeby se dohodneme na zvláštním rozsahu virtuálních IP (například 100.64.x.x), na který NATujete svou interní databázi; uvnitř AWS pak používáme jen tento rozsah.
-
Vytvoříme interní DNS záznam v Route 53 (například
db-your_company.db.internal), aby naše aplikace používaly jednoduchý hostname a síťová složitost zůstala skrytá. -
Uzavřeme naše security groups tak, aby na vaši databázi přes VPN na dohodnutém portu dosáhly jen naše interní komponenty.
Strana zákazníka
Na své straně vždy vystupujete jako VPN klient, který se připojuje k našemu AWS VPN serveru:
-
Poskytnete veřejnou IP svého VPN zařízení a interní rozsahy sítí (CIDR bloky), které mají být přes tunel dosažitelné.
-
Nakonfigurujete jakoukoli VPN gateway s podporou IPsec (hardwarový firewall, router, cloudová VPN, Linux a podobně) podle konfigurace, kterou dodáme.
-
Volitelně NATujete interní databázi na dohodnutou virtuální IP (například 100.64.10.10), která je pak jediná IP, kterou vidíme a používáme.
-
Upravíte interní firewall, aby byl povolený provoz z rozsahu našeho AWS VPC na IP a port vaší databáze.
-
Provozujete a monitorujete VPN gateway a internetovou linku — pokud VPN nebo linka spadne, Edmund se k databázi nedostane.
Když je databáze v Azure nebo GCP
Pokud databáze už běží ve vašem cloudu, není potřeba řešit on-premise část a nastavení je jednodušší a čistší. Připojení používá stejnou Site-to-Site VPN jako výše, jen je ukončená na nativní VPN gateway vašeho cloudu místo na fyzickém zařízení:
-
Vaši cloudoví administrátoři připraví a spravují databázi ve vašem prostředí Azure nebo GCP.
-
Na vaší straně použijete managed VPN gateway poskytovatele — Azure VPN Gateway nebo Google Cloud HA VPN — jako VPN klienta, nakonfigurovaného podle detailů tunelů, které dodáme. Doporučujeme route-based VPN s BGP (dva tunely, active-active), aby byl failover automatický; je to standardní a dobře zdokumentovaný vzor v Azure i GCP.
-
Upravíte cloudový firewall a síťová pravidla tak, aby na databázi dosáhly jen naše systémy, a zkoordinujete identity a přístupy (IAM, servisní účty, role), aby Edmund měl jen ta oprávnění, která potřebuje.
-
Volitelně umístíte repliku databáze do regionu blíž k Edmundovi (eu-west-1, Irsko) a snížíte tím latenci.
Volitelné vylepšení: nativní cloudový interconnect
Pro vysokopropustné nebo na latenci citlivé workloady může VPN plně nahradit dedikovaný privátní interconnect, takže provoz vůbec nesáhne na veřejný internet:
-
Google Cloud: nativní dedikované připojení je dostupné dnes — buď AWS Interconnect – multicloud (zřizované přímo z konzole AWS Direct Connect), nebo Google Cross-Cloud Interconnect (od 10 Gbps).
-
Microsoft Azure: nativní podpora AWS interconnectu je ohlášená na rok 2026. Do té doby vyžaduje privátní (ne-VPN) konektivita ExpressRoute spárovaný s AWS Direct Connect přes kolokaci nebo výměnného partnera, například Megaport nebo Equinix.
Jsou to enterprise varianty s vysokou propustností a odpovídajícími vyššími náklady i nároky na zprovoznění. Pro typický workload Edmunda, kde převažuje čtení, obvykle Site-to-Site VPN plně dostačuje a je výrazně nákladově efektivnější, takže interconnect považujeme za volitelné vylepšení, ne za výchozí stav.
Výkon a latence
Site-to-Site VPN běží přes veřejný internet, takže její výkon je vždy „best effort” a závisí především na vaší lince a na routování v internetu.
Propustnost (rychlost)
-
Standardní tunel AWS Site-to-Site VPN je navržený na rychlost přibližně 1,25 Gbps na tunel v ideálních podmínkách (čistá linka, bez úzkých míst na obou stranách).
-
V praxi je hlavním limitem téměř vždy vaše internetové připojení a vaše VPN gateway, nikoli teoretické maximum tunelu.
-
Pro běžná firemní připojení to na profil Edmunda, tedy mnoho čtení a menší zápisy, více než stačí.
Latence (zpoždění)
-
Latenci určuje geografie a cesta internetem mezi vaší sítí a naším AWS regionem.
-
U připojení mezi naším regionem (eu-west-1, Irsko) a střední Evropou běžně vidíme round-trip time v řádu několika desítek milisekund, což je pro většinu firemních aplikací akceptovatelné.
-
Dočasné zahlcení internetu může přidat jitter (proměnlivé zpoždění), takže jednotlivé dotazy mohou být občas pomalejší, ale celkové chování je pro Edmunda obvykle dostatečně stabilní.
Podstatné shrnutí: Site-to-Site VPN nám dává bezpečnou privátní cestu, ale výkon je nakonec vázaný na kvalitu a stabilitu vašeho síťového připojení, ne jen na AWS.
Rozpad nákladů
Z komerčního pohledu je to naše nejdražší integrační varianta. Přidává:
-
Práci inženýrů a koordinaci s vaším síťovým týmem (návrh, zprovoznění, testování).
-
Průběžný provoz a monitoring VPN na obou stranách.
-
Poplatky AWS za VPN a za přenos dat na naší straně.
Pro jednoduchost uvádíme ceny v širokých rozmezích podle velikosti databáze a očekávaného provozu. Jsou to indikativní rozmezí nad rámec standardní licence Edmund:
-
Menší databáze a nižší provoz
-
Typický profil: provozní DB do několika desítek GB, Edmund používaný hlavně na každodenní práci, bez rozsáhlé analytiky.
-
Typické rozmezí nákladů na VPN: přibližně 200–400 € měsíčně, podle charakteru provozu a požadovaného SLA.
-
-
Střední databáze a pravidelný reporting nebo analytika
-
Typický profil: DB ve stovkách GB, Edmund aktivně používaný v průběhu dne plus pravidelný reporting nebo dashboardy.
-
Typické rozmezí nákladů na VPN: přibližně 400–800 € měsíčně, podle toho, jak „hovorný” workload je (počet dotazů, špičky a podobně).
-
-
Velké databáze a intenzivní datové využití
-
Typický profil: velká produkční DB (stovky GB až TB) s častým čtením a komplexní analytikou nebo integracemi běžícími přes tunel.
-
Typické rozmezí nákladů na VPN: přibližně 800–1 500 € měsíčně a více, jako premium integrace pro zákazníky s velmi vysokými nároky na přístup k živým datům.
-
Tato rozmezí mají nastavit očekávání: model Site-to-Site VPN je premium varianta vedená bezpečností, ideální tam, kde chcete, aby Edmund pracoval s živou databází, která nikdy neopustí vaše prostředí, a jste ochotni za tuto úroveň kontroly a izolace zaplatit navíc. Přesná cena se vždy sjednává v samostatné komerční nabídce podle konkrétního provozu a nastavení.
Doporučené připojení
Varianta 2 – NAT Gateway s port forwardingem: